Partajarea datelor sub presiunea autorităților: miza proiectului ANAF pentru bănci
Proiectul ANAF din 11 septembrie pune din nou în prim-plan accesul la sursă, controlul asupra datelor și scopul pentru care acestea sunt folosite. Pentru bănci, întrebarea este mai largă: ce se întâmplă când aceeași infrastructură ajunge să reunească mai multe categorii de date, participanți și scopuri, sub supravegherea mai multor autorități?
Un articol de Nic Balaceanu, CEO Lendrise
Pe 11 septembrie 2026, ANAF a pus în transparență decizională un proiect de ordin privind condițiile de furnizare a informațiilor către persoane juridice de drept privat, protocolul de colaborare, schimbul de informații și accesul la sistemele informatice dedicate. Dincolo de mecanismul tehnic, proiectul merită privit și ca un semnal despre felul în care se construiește accesul la date financiare: cine îl inițiază, pentru ce scop și cât control rămâne la sursa informației.
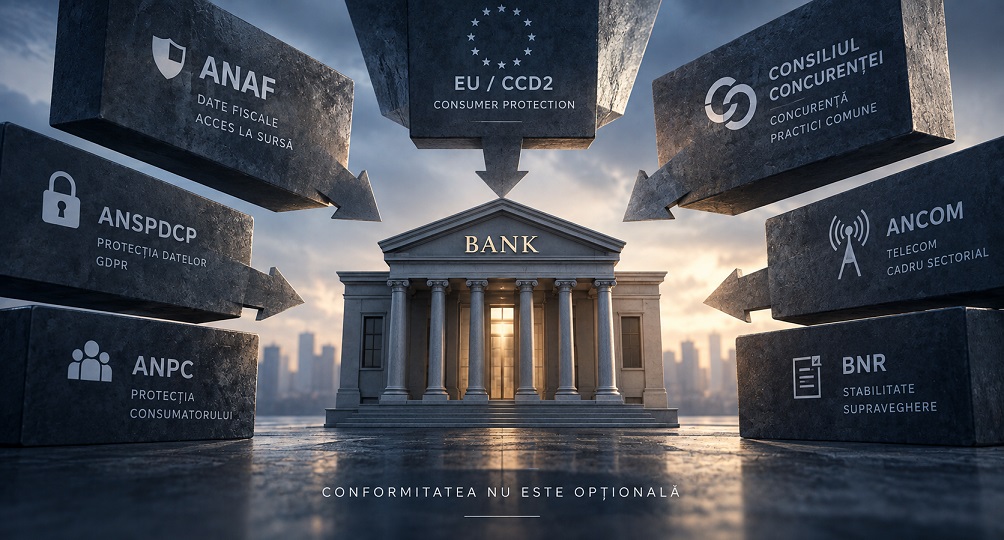
Pentru sistemul bancar, asemenea întrebări nu sunt deloc teoretice. Băncile operează deja la intersecția dintre protecția datelor, protecția consumatorului, secretul bancar și regulile de concurență. Fiecare nouă categorie de date, fiecare participant nou și fiecare scop suplimentar introdus într-o infrastructură comună pot modifica nu numai valoarea informației, ci și suprafața de conformitate și responsabilitate.
Iar contextul instituțional în care băncile trebuie să ia asemenea decizii este deja unul tensionat. Consiliul Concurenței a investigat sectorul bancar și infrastructuri comune ale acestuia, inclusiv prin inspecții la bănci, Asociația Română a Băncilor și Biroul de Credit, în legătură cu posibile practici privind accesul persoanelor fizice la credit și mecanismele de scoring. Existența unei investigații nu înseamnă constatarea unei încălcări. Dar pentru managementul unei bănci este relevant faptul că modul în care funcționează o infrastructură comună de date poate ajunge el însuși sub lupa autorității de concurență. Pentru anumite încălcări ale regulilor de concurență, sancțiunile aplicabile întreprinderilor pot ajunge până la 10% din cifra de afaceri totală.
Nici relația industriei financiare cu protecția consumatorului nu este una lipsită de presiune. ANPC are competențe specifice în zona serviciilor financiare și desfășoară controale și acțiuni de supraveghere în piață. CCD2 va aduce protecția consumatorului și mai aproape de procesul de acordare a creditului, inclusiv de modul în care sunt selectate și utilizate datele pentru evaluarea bonității. Pentru board-ul unei bănci, o decizie privind datele nu mai poate fi privită exclusiv ca o problemă de risc de credit sau de IT.
La acestea se adaugă GDPR. Pentru categoria cea mai gravă de încălcări, sancțiunea poate ajunge la 20 de milioane de euro sau 4% din cifra de afaceri anuală mondială totală, oricare dintre valori este mai mare. Pentru alte categorii de încălcări, plafonul este de 10 milioane de euro sau 2%. Procentele din dreptul concurenței și GDPR nu trebuie adunate mecanic: sunt regimuri juridice distincte. Ele arată însă ordinul de mărime al riscului pe care marile instituții financiare trebuie să îl includă în guvernanța datelor.
Presiunea de supraveghere este vizibilă și în cifre. Potrivit raportului ANSPDCP pentru 2025, publicat la 14 septembrie 2026, autoritatea a finalizat 488 de investigații și a aplicat 105 amenzi, în cuantum total de 2.565.020 lei, alături de 145 de avertismente și 182 de măsuri corective.
Există și un precedent românesc foarte direct privind delimitarea infrastructurilor de date. În comunicatul din ianuarie 2010, emis după o solicitare Vodafone de extindere a sistemelor de tip birou de credit către societățile de telefonie, ANSPDCP s-a opus modificării cadrului de atunci. Autoritatea a indicat riscul ca societățile de telefonie să aibă acces la informații deținute de băncile participante, în contextul confidențialității relației bancă-client și al secretului bancar. ANSPDCP a avertizat, de asemenea, că admiterea societăților de telefonie și utilități în sistem ar putea conduce la o «raportare excesivă» a datelor privind situația financiară și comportamentul la plată. În același comunicat, autoritatea a indicat Preventel drept un sistem comun, distinct și specific domeniului telefoniei. Este un precedent vechi, anterior GDPR, dar relevant pentru întrebarea de arhitectură: ce tipuri de date și ce categorii de participanți este justificat să fie reunite în aceeași infrastructură?
Pe acest fond vine noua Directivă europeană privind creditele de consum, CCD2 — Directiva (UE) 2023/2225. Articolul 18 cere ca evaluarea bonității să se bazeze pe informații relevante și exacte privind veniturile, cheltuielile și alte circumstanțe financiare și economice ale consumatorului, iar informațiile utilizate trebuie să fie necesare și proporționale cu natura, durata, valoarea și riscurile creditului. Directiva exclude utilizarea categoriilor speciale de date și precizează că rețelele sociale nu sunt considerate surse externe în acest proces.
Articolul 19 tratează separat bazele de date utilizate pentru evaluarea bonității și stabilește reguli privind accesul și informațiile utilizate. CCD2 adaugă și un strat de răspundere: articolul 44 obligă statele membre să stabilească sancțiuni efective, proporționale și cu efect de descurajare. Spre deosebire de GDPR, directiva nu fixează un procent unic al amenzii; nivelul concret rezultă din legislația națională de transpunere.
Privite împreună, aceste evoluții creează o situație interesantă. Băncile au nevoie legitimă de informații mai bune pentru evaluarea riscului și prevenirea fraudei. Mai multe date relevante pot îmbunătăți deciziile și pot ajuta inclusiv consumatorii cu istoric de credit redus. Dar direcția de reglementare cere tot mai clar să putem explica ce date sunt folosite, de ce sunt necesare, cine le poate accesa și pentru ce scop.
De aici apar patru întrebări de guvernanță.
Câte scopuri deservește sistemul? Evaluarea bonității și prevenirea fraudei sunt scopuri legitime, dar diferite. Atunci când aceeași infrastructură începe să le deservească pe amândouă, trebuie clarificate temeiul, responsabilitățile și condițiile în care datele colectate pentru un scop pot fi utilizate pentru celălalt.
Ce date sunt strict necesare? O infrastructură tehnică poate permite colectarea unui volum foarte mare de informații. Dar faptul că o informație poate fi obținută nu înseamnă automat că este necesară pentru fiecare decizie. CCD2 introduce explicit criteriul necesității și proporționalității în evaluarea bonității.
Cine deschide fluxul de date? Titularul, sursa informației sau operatorul infrastructurii? Proiectul ANAF face această întrebare actuală, pentru că reglementează explicit condițiile de furnizare a informațiilor și modalitățile de acces la sistemele informatice dedicate.
Cine controlează infrastructura și cât de neutru este? Atunci când mai mulți participanți pun sau consultă date într-un sistem comun, devin relevante guvernanța accesului, separarea rolurilor și eventualele interese comerciale ale operatorului. Pentru o bancă, problema nu este numai cine operează tehnic sistemul, ci și ce responsabilitate își asumă prin participarea la arhitectura respectivă.
Aceste întrebări nu presupun că datele trebuie ținute izolate. Dimpotrivă, circulația controlată a informațiilor poate aduce beneficii importante pentru consumator, creditor și întregul sistem financiar. Întrebarea este dacă pentru fiecare nouă nevoie trebuie aduse mai multe date într-un depozit comun sau dacă arhitectura poate fi inversată: informația rămâne cât mai aproape de sursă, iar sistemul obține numai răspunsul necesar pentru scopul respectiv.
Aici proiectul ANAF devine interesant dincolo de fiscalitate. El oferă un moment bun pentru a discuta nu numai ce date putem accesa, ci și cum ar trebui proiectat accesul la ele. CCD2 adaugă necesitatea și proporționalitatea. GDPR adaugă limitarea scopului și minimizarea datelor. Protecția consumatorului privește efectul asupra clientului. Iar dreptul concurenței poate privi efectele pe care infrastructurile comune și regulile lor le produc asupra pieței.
Pentru un sistem bancar deja aflat sub atenția simultană a mai multor autorități, poate că întrebarea pentru următoarea generație de infrastructuri financiare nu mai este cât de multe date putem aduna într-un singur loc, ci cât de puține trebuie să mutăm pentru a obține răspunsul de care avem nevoie.
__________
Referințe și linkuri
- ANAF — Transparență decizională: https://www.anaf.ro/anaf/internet/ANAF/transparenta_decizionala — proiectul din 11 septembrie 2026.
- ANSPDCP — Comunicat privind raportarea datelor personale la Biroul de Credite (solicitarea Vodafone): https://www.dataprotection.ro/?lang=ro&page=Comunicat_presa_Raportarea_datelor_personale_la_Biroul_de_Credite — telefonie/utilități, secret bancar, «raportarea excesivă», Preventel.
- ANSPDCP — Raport de activitate 2025 (comunicat 14 septembrie 2026): https://www.dataprotection.ro/?lang=ro&page=Comunicat_Presa_14_09_2026 — 488 investigații, 105 amenzi, 2.565.020 lei, 145 avertismente, 182 măsuri corective.
- Consiliul Concurenței — Inspecții în sectorul bancar (septembrie 2023): https://www.consiliulconcurentei.ro/wp-content/uploads/2023/09/Insp-banci-sept-2023.pdf — inspecții la 10 bănci, Biroul de Credit și ARB; scorul FICO și accesul la credit.
- ANSPDCP — GDPR, plafonul de 20 mil. EUR / 4% (art. 83 GDPR): https://dataprotection.ro/?lang=ro&page=Comunicat_Presa_06_03_2025
- Directiva (UE) 2023/2225 — CCD2, EUR-Lex: https://eur-lex.europa.eu/eli/dir/2023/2225 — art. 18, 19 și 44.
- Regulamentul (UE) 2016/679 — GDPR, EUR-Lex: https://eur-lex.europa.eu/legal-content/RO/TXT/?uri=CELEX:32016R0679
- Legea concurenței nr. 21/1996 — Portal Legislativ: https://legislatie.just.ro/Public/DetaliiDocument/9120
- ANPC — site oficial: https://anpc.ro/
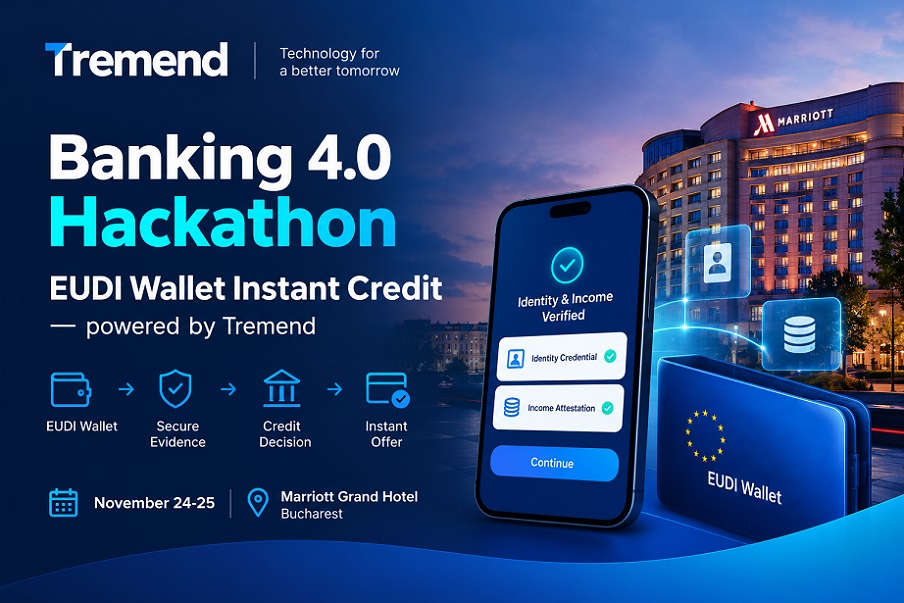
Banking 4.0 Hackathon: EUDI Wallet Instant Credit – powered by Tremend
Dariusz Mazurkiewicz – CEO at BLIK Polish Payment Standard
Banking 4.0 – „how was the experience for you”
„To be honest I think that Sinaia, your conference, is much better then Davos.”
Many more interesting quotes in the video below: